Idioma: ES
_sEGURIDAD OFENSIVA_CVE_banner_portal_web1875x686px

Curso Seguridad ofensiva

Información General

Presentación

Curso Seguridad ofensiva

_sEGURIDAD OFENSIVA_CVE_banner_portal_web1875x686px click para reproducir video
Educación Continuada: programas abiertos y empresariales de educación no formal que optimizan el desempeño profesional.

El entorno actual de las organizaciones las obliga a convivir con riesgos permanentes de ataque cibernético. Este curso aborda las metodologías de ataque informático, su forma de operación y las vulnerabilidades que aprovechan. Con un propósito defensivo, comprender cómo piensa y actúa un atacante es la vía más eficaz para diseñar mecanismos de protección que realmente funcionen.

La estructura sigue el ciclo de vida de una prueba de intrusión: reconocimiento y obtención de información de fuentes abiertas, enumeración de servicios, identificación de vulnerabilidades, ataques a la capa de aplicación web, explotación, posexplotación y, finalmente, los fundamentos de las prácticas Red y Purple Team, con las que el ejercicio ofensivo se convierte en insumo directo para la mejora de la capacidad de detección.

Cada módulo alterna fundamentación conceptual con laboratorios en un entorno controlado. El énfasis está en la metodología y en la calidad de la evidencia y del reporte: un hallazgo que no está documentado de forma verificable y priorizada no genera valor para la organización que contrata el ejercicio.

Competencias a trabajar

edificio-h-nocturna.jpg

El curso trabaja cinco competencias, evidenciadas en los laboratorios y en el informe final:

  • Ética y marco legal de la seguridad ofensiva. Actuar conforme al marco normativo colombiano y a los principios de autorización, alcance y confidencialidad que rigen la profesión.
  • Reconocimiento y análisis de superficie de ataque. Recolectar, correlacionar y validar información de fuentes abiertas y de enumeración para caracterizar un objetivo autorizado.
  • Identificación y verificación de vulnerabilidades. Emplear escáneres y técnicas de análisis manual para detectar debilidades y descartar falsos positivos.
  • Explotación y posexplotación controladas. Comprobar el impacto real de una vulnerabilidad en laboratorio y valorar el alcance de un compromiso.
Metodología

  • Curso 100 % virtual en el aula digital de la Universidad, con siete módulos secuenciales que el participante recorre a su ritmo dentro del cronograma establecido.
  • Contenidos en formato multimedia: videolecciones y demostraciones grabadas de cada procedimiento sobre el laboratorio del curso.
  • Laboratorios en entorno remoto, aislado y controlado, provisto por la universidad, con objetivos diseñados para la práctica y el aprendizaje.
  • Recursos descargables de consulta permanente: guías de laboratorio, plantillas de informe y listas de verificación metodológicas.
  • Proyecto integrador transversal: un ejercicio de emulación de adversario que se construye a lo largo del curso y se entrega en el módulo VII con informes técnico y ejecutivo.
  • Cada laboratorio cierra con la discusión del control defensivo correspondiente, de modo que el hallazgo ofensivo siempre se traduzca en recomendación de protección.

Evaluación y actividades

La evaluación se concentra en dos momentos del curso: un corte intermedio en el módulo 3 y el cierre en el último módulo. Al ser un curso 100 % virtual, no hay componente de asistencia; la calificación depende por completo de las actividades y las evaluaciones en línea.

Módulo III.

Actividad evaluativa: análisis y priorización de hallazgos de un escaneo de vulnerabilidades (20%).

Módulo III.

Evaluación de 10 preguntas (10%).

Módulo VII.

Proyecto integrador: ejercicio de emulación e informes técnico y ejecutivo (40%).

Módulo VII.

Evaluación final de 20 preguntas (30%).

Herramientas y recursos

Entorno de trabajo

Reconocimiento y OSINT

  • Herramientas de descubrimiento de subdominios, recolección de información pública y análisis de metadatos.

Enumeración y escaneo

  • Escáneres de puertos y servicios · escáneres de vulnerabilidades de red · escáneres de aplicaciones web.

Análisis de aplicaciones web

  • Proxy de interceptación · extensiones de navegador para análisis de seguridad.

Explotación y post-explotación

  • Frameworks de explotación en versión comunitaria, empleados exclusivamente sobre los objetivos del laboratorio.

Marcos y documentación

  • MITRE ATT&CK Navigator · OWASP Testing Guide · PTES · plantillas de informe del curso · CVSS Calculator.

Certificación

La Universidad Escuela Colombiana de Ingeniería Julio Garavito otorga certificado a quienes completan la totalidad de los módulos del aula virtual y aprueban las actividades de evaluación previstas en el programa, conforme al Reglamento de Educación Continuada vigente.

La certificación acredita la participación en el proceso formativo y no constituye habilitación para ejecutar pruebas de seguridad sobre sistemas de terceros, actividad que requiere en todos los casos autorización escrita del propietario del sistema.

Perfil del aspirante

_DSC6271.jpg
  • Profesionales, estudiantes e investigadores que trabajen en áreas de ingeniería de sistemas, ingeniería de software, Seguridad, y con interés en fortalecer su conocimiento en Seguridad en la nube. Es deseable, pero no indispensable, experiencia práctica en Desarrollo de Software y laboral en gestión / mantenimiento de sistemas de TI, así como el uso de utilidades avanzadas en Sistemas Operativos (CLI, GIT, etc)

Contenido temático

Módulo I. Metodología e inteligencia (5 h)

  • Conceptos iniciales y ciclo de vida de una prueba de intrusión; habilidades de un profesional de seguridad ofensiva; marco legal y ético (Ley 1273 de 2009, autorización y reglas de enfrentamiento); OSINT; Google Hacking; descubrimiento de subdominios; búsqueda de filtraciones (leaks); harvesting de información; panorama de herramientas.
  • Ética y marco legal · Reconocimiento y análisis de superficie de ataque.
  • Comprender la metodología de una evaluación ofensiva y construir la superficie de ataque de un objetivo autorizado a partir de fuentes abiertas.

Módulo II. Enumeración y reconocimiento (4 h)

  • Orquestación de agentes IA locales y uso de Model Context Protocol (MCP) para automatizar el encadenamiento de herramientas (Nmap, Feroxbuster, Subfinder).
  • (Debería configurarse un MCP de Kali Linux o basado en seguridad ofensiva).
  • Escaneo de puertos y descubrimiento de servicios; automatización con Bash scripting; extensiones de navegador para análisis (Firefox y Chrome); enumeración de servicios: SMB, SMTP, SSH y HTTP; registro y organización de la evidencia recolectada
  • Reconocimiento y Análisis de superficie de ataque.
  • Aplicar técnicas de enumeración pasiva y activa y organizar el inventario de servicios y versiones de un objetivo autorizado.

Módulo III. Análisis de vulnerabilidades (5 h)

  • Banderas y comportamiento de TCP/IP en el reconocimiento; escáneres basados en red: configuración, alcance y limitaciones; escáneres de aplicaciones web; interpretación de resultados, gestión de falsos positivos y priorización con CVSS.
  • Identificación y verificación de vulnerabilidades.
  • Analizar los resultados de escáneres de red y de aplicación web y priorizar hallazgos descartando falsos positivos.

Módulo IV. Seguridad en aplicaciones web (5 h)

  • Arquitectura y superficie de ataque de una aplicación web; OWASP top 10 como marco de análisis; fallos de control de acceso; inyecciones; scripting entre sitios; falsificación de peticiones; exposición de datos sensibles y errores de configuración; uso de proxies de interceptación para el análisis manual.
  • Identificación y verificación de vulnerabilidades.
  • Evaluar una aplicación web en laboratorio conforme al marco OWASP y documentar los hallazgos con su impacto asociado.

Módulo V. Explotación (6 h)

  • Verificación de explotabilidad mediante frameworks de prueba (ej. Metasploit, Empire, Mythic, Sliver, etc.); uso de modelos locales para la adaptación de payloads a entornos específicos y análisis de evasión básica frente a firmas de seguridad.
  • Explotación y posexplotación controladas.
  • Verificar el impacto de una vulnerabilidad mediante herramientas de explotación optimizadas por IA.

Módulo VI. Post-explotación (5 h)

  • Objetivos y límites de la fase de posexplotación; escalada de privilegios en Windows y Linux: causas y controles asociados; mecanismos de persistencia y su detección; movimiento lateral y pivoting; exposición de credenciales; consideraciones de alcance, reversibilidad y limpieza; documentación del camino de compromiso.
  • Explotación y posexplotación controladas.
  • Analizar el alcance de un compromiso en laboratorio y reconstruir el camino de ataque con sus controles de mitigación asociados.

Módulo VII. Fundamentos de prácticas Red y Purple Team (6 h)

  • Cyber Exercise Playbook; MITRE PRE-ATT&CK y ATT&CK: tácticas, técnicas y procedimientos; C2 Matrix y panorama de frameworks de comando y control; diseño de un ejercicio de emulación de una amenaza avanzada persistente; articulación con el equipo defensivo (Purple Team); informe técnico y ejecutivo de hallazgos.
  • Emulación de adversario y comunicación de hallazgos · Integra las cinco competencias.
  • Diseñar un ejercicio de emulación de adversario mapeado a MITRE ATT&CK y comunicar los hallazgos en informes técnico y ejecutivo priorizados.

Objetivo alcanzable

Bloque-I-nocturna.jpg

  • Generar capacidades a los estudiantes que tomen este curso, para realizar análisis de seguridad para la detección y prevención de ataques informáticos en entornos reales.

Valor de la inversión

edificio-h-nocturna.jpg

El valor de la inversión es de $890.000 (ochocientos noventa mil pesos m/cte.), por participante

Puede iniciar en el momento que desee

Fecha límite de inscripción: Las inscripciones están abiertas de manera permanente.

Autor de los contenidos

Cerrar

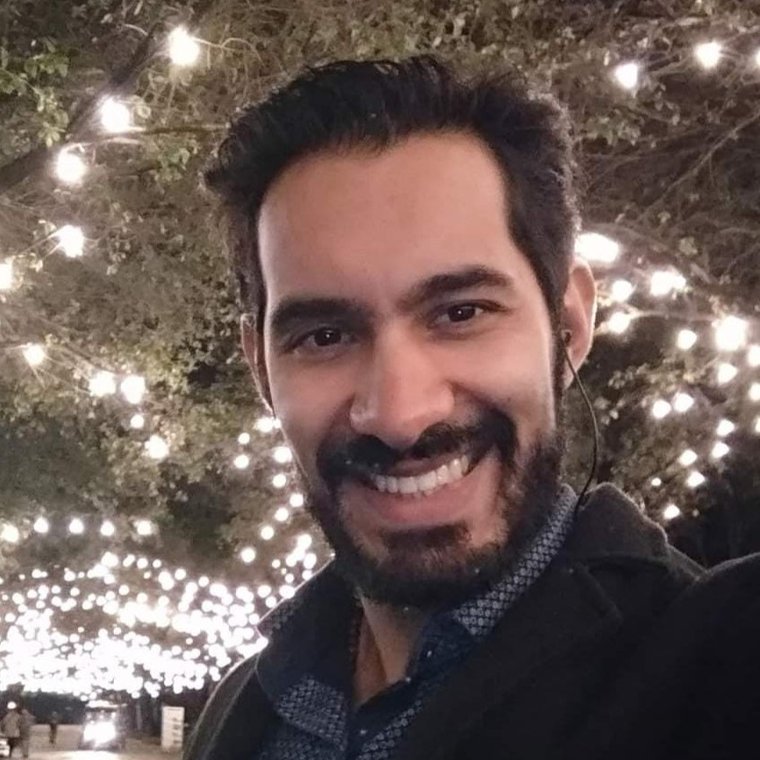
Jaime Andrés Bello Vieda

JAIME ANDRES BELLO VIEDA

Ingeniero de Sistemas y Máster Universitario en Seguridad de las Tecnologías de la Información por la Universitat Oberta de Catalunya. Cuenta con experiencia en ciberseguridad, análisis de amenazas, informática forense, pentesting y gestión de la seguridad de la información, con participación en proyectos e investigaciones relacionados con la identificación, análisis y respuesta frente a incidentes de seguridad.

Es profesor de la Escuela Colombiana de Ingeniería Julio Garavito, donde participa en programas de formación en ciberseguridad y en la Maestría en Informática. Su experiencia combina conocimiento técnico y aplicación práctica, lo que le permite abordar los retos actuales de la seguridad digital desde una perspectiva orientada a la identificación de riesgos, análisis de vulnerabilidades y respuesta ante amenazas cibernéticas.

Solicite Información

Curso Seguridad ofensiva